Infoblox Threat Defense: Халдлагыг хохирол учруулахаас нь өмнө таслан зогсоо
Infoblox Threat Defense: Халдлагыг хохирол учруулахаас нь өмнө таслан зогсоо

Infoblox - DNS хамгаалалтын шийдэл
Кибер халдлага улам боловсронгуй болохын хэрээр халдлага илэрсний дараа хариу арга хэмжээ авах “Detect & Respond” аргачлалыг урьдчилан сэргийлэх хамгаалалтаар нөхөх шаардлага нэмэгдэж байна. Хэрэглэгч хортой холбоос нээх, төхөөрөмж халдагчийн сервертэй холбогдох үед DNS хүсэлт нь аюулыг эрт таних боломж олгодог.
Infoblox Threat Defense™ Advanced нь DNS урсгал, урьдчилан таамаглах аюулын мэдээлэл (Predictive Threat Intelligence) болон машин сургалтыг ашиглан сэжигтэй домэйн, халдлагын дэд бүтэцтэй холбогдох оролдлогыг DNS түвшинд таслан зогсоох шийдэл юм. Байгууллагын хэрэглэгч, төхөөрөмж, IoT/OT болон клауд орчныг хамарсан хамгаалалт нь аюулын нөлөөллийг эрт хязгаарлахад тусална.
INFOBLOX THREAT DEFENSE
Халдлагыг хохирол учруулахаас нь өмнө зогсоо
DNS түвшний хамгаалалт · Predictive Threat Intelligence · Machine Learning

Блокын гарчиг / html
DNS — кибер хамгаалалтын эхний шугам
DNS нь домэйн нэрийг IP хаягтай холбож, хэрэглэгч болон төхөөрөмжийг веб сайт, аппликэйшн, клауд үйлчилгээ рүү чиглүүлдэг сүлжээний үндсэн үйлчилгээ юм. Халдагчид энэ сувгийг phishing, malware, ransomware болон команд, удирдлагын сервертэй (Command & Control буюу C2) холбогдоход мөн ашигладаг.
Infoblox Threat Defense нь DNS хүсэлтийг шинжилж, хортой эсвэл сэжигтэй домэйн рүү холбогдох оролдлогыг хаана. Ингэснээр аюултай урсгалыг сүлжээний эхний шатанд зогсоож, бусад хамгаалалтын хэрэгслүүдэд очих дохиоллын ачааллыг бууруулахад тусална.
68.4 хоног
Халдлагыг бусад шийдлээс эрт илрүүлж, хаах дундаж хугацаа
82%
Анхны DNS хүсэлтээс өмнө блоклосон аюулын хувь
0.0002%
Хуурамч эерэг илрүүлэлтийн хувь (false positive rate)
Ямар халдлагуудаас хамгаалах вэ?
Шийдэл нь халдлагын өөр өөр үе шатанд ашиглагдах домэйн, DNS урсгал болон хэвийн бус зан төлөвийг шинжилдэг. Гол хамгаалалтууд нь:
- Phishing & Smishing: Имэйл, мессежээр ирсэн хуурамч холбоосын домэйныг таньж, хортой сайт руу хандах оролдлогыг блоклоно.
- Malware & Ransomware: Халдвар авсан төхөөрөмжөөс хортой дэд бүтэц рүү хийх DNS холболтыг таслан зогсооно.
- Command & Control: Халдагчийн удирдлагын серверүүдтэй холбогдох сэжигтэй үйл ажиллагааг илрүүлэхэд аюулын мэдээллийг ашиглана.
- DNS Tunneling: Машин сургалт, зан төлөвийн шинжилгээгээр DNS сувгаар мэдээлэл гадагшлуулах болон далд холбоо үүсгэх оролдлогыг илрүүлнэ.
- Шинэ болон өндөр эрсдэлтэй домэйн: Халдлагад ашиглагдаж болзошгүй сэжигтэй домэйнүүдийг урьдчилан үнэлж, хамгаалалтын бодлогод хамруулна.
Predictive Threat Intelligence хэрхэн ажилладаг вэ?
Халдлагад ашиглагдсан домэйныг танихаас гадна Infoblox нь халдагчдын дэд бүтэц хэрхэн бүрдэж байгааг шинжилдэг. DNS өгөгдөл, аюулын мэдээлэл болон зан төлөвийн шинжилгээг нэгтгэснээр сэжигтэй домэйнүүдийг бодит халдлагад ашиглагдахаас нь өмнө тодорхойлох боломж бүрдэнэ.
Энэ мэдээллийг DNS хамгаалалтын бодлогод ашиглаж, байгууллагын төхөөрөмжөөс сэжигтэй домэйн рүү хийх хүсэлтийг шалгана. Хамгаалалтын шийдвэрийг урьдчилан гаргах нь халдлагын нөлөөллийг эрт хязгаарлах үндэс болдог.
DNS хүсэлтээс хамгаалалтын шийдвэр хүртэл
DNS хүсэлт
↓
Infoblox Threat Intelligence + ML шинжилгээ
↓
Аюулгүй → Зөвшөөрөх | Хортой → Блоклох
Аюулгүй байдлын багийн ажлыг хөнгөвчлөх боломжууд
Infoblox Threat Defense Advanced нь аюулыг блоклохын зэрэгцээ аюулгүй байдлын багт хамгаалалтын үр дүнгээ харах, өртсөн төхөөрөмжийг тодорхойлох, шалгалт хийхэд хэрэгтэй мэдээллийг нэгтгэн өгдөг.
01
Protection Before Impact Monitor
Хэрэглэгч, системд нөлөөлөхөөс өмнө зогсоосон аюулыг хэмжүүрээр харуулж, хамгаалалтын үр дүнг тайлагнахад тусална.
02
Asset Discovery & Inventory Integration
Аюулгүй байдлын үйл явдалтай холбоотой төхөөрөмж, системийг хурдан тодорхойлж, үнэлгээ болон хариу арга хэмжээг дэмжинэ.
03
Security Workspace
DNS хамгаалалт, аюул болон байгууллагын орчны мэдээллийг нэг интерфейсээс харах, шинжлэх боломж олгоно.
04
Detection Mode
Одоогийн IT болон сүлжээний дэд бүтцэд өөрчлөлт оруулахгүйгээр шийдлийг үнэлэх, PoC хэрэгжүүлэхэд зориулсан горим.
DNS дэд бүтцээ мөн хамгаалах нь
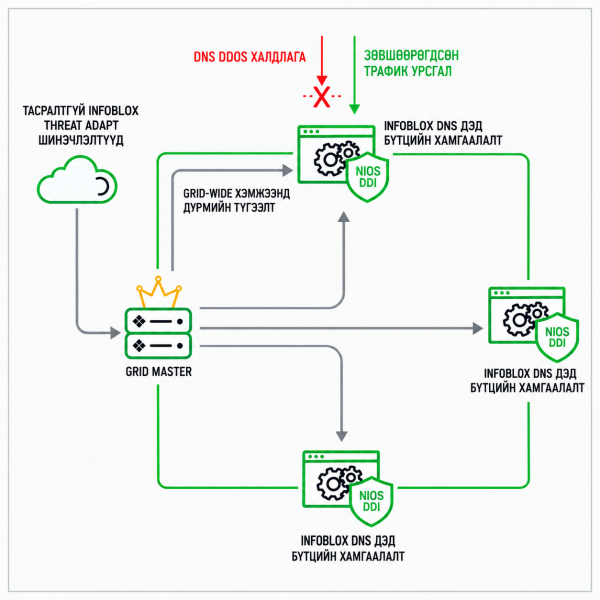
Халдагчид DNS-ийг хортой холболтын суваг болгон ашиглахаас гадна DNS серверүүдийг өөрсдийг нь онилдог. Серверийн ажиллагаа доголдвол байгууллагын веб сайт, имэйл болон бусад үйлчилгээний хүртээмжид нөлөөлнө.
Infoblox DNS Infrastructure Protection (хуучнаар Advanced DNS Protection) нь Threat Defense-ийг нөхөх, DNS дэд бүтцэд зориулсан тусдаа хамгаалалт юм. DDoS, reflection/amplification, NXDOMAIN flood, DNS hijacking болон cache poisoning зэрэг халдлагыг илрүүлж, хэвийн урсгалыг үргэлжлүүлэн боловсруулахад чиглэдэг.
DNS over TLS (DoT) болон DNS over HTTPS (DoH) нь DNS харилцааг шифрлэх технологиуд юм. Байгууллага шифрлэгдсэн DNS-ийг нэвтрүүлэхдээ хүсэлтүүдийг зөвшөөрөгдсөн resolver руу чиглүүлж, аюулгүй байдлын бодлого болон хяналттайгаа уялдуулах шаардлагатай.
Хамгаалалтаа DNS түвшнээс эхлүүлээрэй
DNS Security, Predictive Threat Intelligence болон Machine Learning-ийг нэгтгэсэн Infoblox Threat Defense Advanced нь байгууллагад халдлагын эрсдэлийг эрт бууруулах боломж олгодог. Шийдлийг өөрийн орчинд үнэлж, хэрэгцээнд тохирсон хамгаалалтын загварыг сонгох нь дараагийн алхам юм.
Вертексмон ХХК нь Infoblox шийдлийг байгууллагын хэрэгцээнд нийцүүлэн нэвтрүүлэх мэргэжлийн зөвлөгөө, техникийн дэмжлэг үзүүлж байна.
Infoblox шийдлийн талаар дэлгэрэнгүй мэдээлэл авах
Вертексмон ХХК
7575-0700 9550-1144 · sales@ict-mall.mn
www.vertexmon.com
Блокын гарчиг / html
Мэдээллийн аюулгүй байдлын шийдлийг нэвтрүүлэгч Вертексмон компани.
.png)
Бидэнтэй холбогдох
Та илүү дэлгэрэнгүй мэдээлэл авахыг хүсвэл дараах формыг бөглөнө үү. Бид тантай холбогдох болно. Баярлалаа.