SMB Firewalls
Дэлгэрэнгүй тайлбарDetailed information詳細情報Informations détailléesDetaillierte Informationen
Check Point Spark — Жижиг, дунд байгууллагын Firewall
Жижиг бизнест.
Өндөр түвшний хамгаалалт.
Жижиг, дунд байгууллагад зориулсан NGFW.
Threat Prevention, аюулгүй холболт, хялбар удирдлага — нэг төхөөрөмжид.
Таны сүлжээ зөвхөн
компьютеруудаас бүрдэхгүй.
Ажилтан, камер, принтер, клауд үйлчилгээ. Бүгд холбогдоно. Тэдний хоорондох урсгал бүрт зөв хяналт хэрэгтэй.
SparkУрсгалыг шалгана
Халдлага таны сүлжээнд
хүрэхэд юу болдог вэ?
Жишээ сонгоод хамгаалалтын аль давхарга оролцохыг хараарай.
Хортой файлыг вирусийн шинжээр шалгана. Үл мэдэгдэх файлын зан төлөвийг sandbox орчинд шинжилж болно.
Энэ нь сургалтын зориулалттай дүрслэл. Бодит шалгалт, үр дүн нь идэвхтэй хамгаалалт, лиценз, бодлого болон урсгалын төрлөөс хамаарна.
Нэг төхөөрөмж.
Олон давхар
хамгаалалт.
Хамгаалалтын давхаргыг сонгоод бизнесийн үнэ цэнийг нь ойлгоорой.
Firewall
- Юуг таньж, хянах вэ?
- Сүлжээний урсгал. Орох, гарах болон дотоод урсгалыг бодлогоор зөвшөөрч эсвэл хориглоно.
- Юуг хамгаалах вэ?
- Байгууллагын сүлжээ
- Бизнест ямар ач холбогдолтой вэ?
- Нөөцөд хэн, хаанаас хандахыг тодорхой болгоно.
Боломжийн ашиглалт нь программын хувилбар, удирдлагын горим, лиценз болон тохиргооноос хамаарна.
Аюулыг илрүүлээд зогсохгүй.
Урьдчилан сэргийлнэ.
Check Point-ийн хамгаалалт урьдчилан сэргийлэхэд төвлөрдөг. ThreatCloud AI мэдээлэл, олон давхар шалгалт нь хортой урсгалыг зогсооход тусална.
Шифрлэгдсэн урсгал дахь аюулыг шалгах боломжтой. HTTPS inspection-ийг тохирох гэрчилгээ, бодлоготойгоор хэрэгжүүлнэ.
Доорх тоонуудыг Check Point-ийн SMB бүтээгдэхүүний хуудсанд Miercom-ийн Hybrid Mesh Network Security benchmark-ийн үр дүн гэж танилцуулсан. Vertexmon-ийн хэмжилт болон загвар бүрийн бодит орчны баталгаа биш.
Албан ёсны үр дүнг үзэхХолбогдсон төхөөрөмж бүр
хамгаалалт шаарддаг.
Камер, VoIP утас, ухаалаг төхөөрөмжийг таньж, IoT бодлогоор хянах боломжтой.
CCTV камер
Дүрс бичлэгийн төхөөрөмжийн холбоог ялгаж, зөвшөөрөгдсөн үйлчилгээ рүү хандах бодлогыг хэрэгжүүлэх жишээ.
- Төхөөрөмж танигдсан
- Сүлжээний холбоог хянаж байна
- Тохирох бодлого хэрэгжсэн
Төхөөрөмж сонгоход жишээ төлөв өөрчлөгдөнө. Энэ нь бодит сүлжээний өгөгдөл биш.
Интернэт тасарлаа гээд
бизнес зогсох ёсгүй.
Үндсэн холбоос доголдвол нөөц холбоос руу шилжих боломж таны клауд хэрэглээ, өдөр тутмын ажлыг дэмжинэ.
SD-WAN нь олон ISP-ийн холболтыг ашиглаж, урсгалын чиглүүлэлт, холболтын найдвартай байдлыг сайжруулна. Check Point одоогийн SMB хуудсандаа секундээс богино хугацааны шилжилтийг дурдсан.
Симуляцын хугацаа нь бодит failover-ийн хэмжилт биш. Нөөц ISP болон тохирох бодлого шаардлагатай.
Firewall-аас илүү.
Бизнесийн холболтын төв.
Утастай сүлжээний уян хатан сонголт.
1GbE, 2.5GbE, 10GbE болон fiber интерфэйсийн сонголтууд загвараас хамаарна. Портын хэрэгцээгээ сүлжээний архитектуртайгаа уялдуулна.
Дэмжих загварууд: 2530–2590. Портын төрөл, тоо загвар бүрт өөр.
Өндөр түвшний хамгаалалт.
Хялбар эхлэл.
Zero Touch Provisioning болон төвлөрсөн Cloud Management нь төхөөрөмжийг холбохоос бодлого хэрэгжүүлэх хүртэлх ажлыг хялбарчилна.
Холбох
Төхөөрөмжийг тэжээл, сүлжээ болон интернэтэд холбоно.
Идэвхжүүлэх
Бүртгэл, лиценз, удирдлагын орчноо бэлтгэнэ.
Бодлого хэрэгжүүлэх
Хандалт, Threat Prevention, VPN-ийн дүрмээ тохируулна.
Шалгаж баталгаажуулах
Холболт, лог, хамгаалалт болон алсын удирдлагаа шалгана.
Сүлжээгээ нэг дороос
ойлгож удирдана.
Хамгаалалт, холболт, төхөөрөмж болон VPN-ийн төлөвийг төвлөрүүлэн харах боломжтой.
Хамгаалалтын төлөв
Идэвхтэй бодлого болон хамгаалалтын үйл явдлыг нэг дороос харна.
Энэ бол боломжийг тайлбарлах концепц дүрслэл. Check Point-ийн бодит удирдлагын интерфэйс болон бодит хэрэглэгчийн өгөгдөл биш.
Танай байгууллагад
аль Spark тохирох вэ?
Нэг загварыг сонгоод гол ялгааг нь хараарай.
Spark 2570
- Threat Prevention
- 2.5 Gbps
- Wi-Fi
- Wi-Fi 7 сонголттой
- Үүрэн холбоо
- 5G сонголттой
- Хийц
- Ширээний
10GbE холболтыг Wi-Fi 7, суурилуулсан 5G-ийн сонголттой хослуулах орчинд.
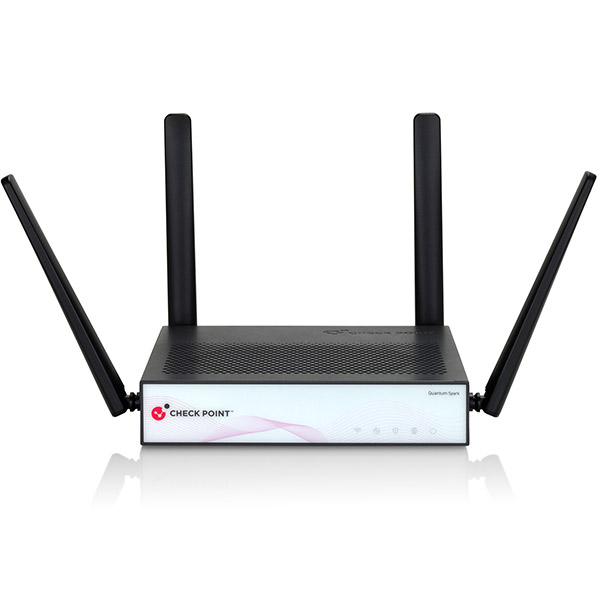
Албан ёсны зураг нь загварын бүлгийг төлөөлнө. Wi-Fi, 5G хувилбарын антенн, бодит хийц өөр байж болно. Wi-Fi ба 5G нь сонголтот хувилбар; бүх төхөөрөмжид суурилсан биш.
Загваруудыг харьцуулах
| Загвар | Threat Prevention | Холболт | Wi-Fi | 5G | Хийц |
|---|---|---|---|---|---|
| Spark 2530 | 750 Mbps | 1GbE / SFP | Wi-Fi 7 сонголт | Байхгүй | Ширээний |
| Spark 2550 | 1,000 Mbps | 1GbE / SFP | Wi-Fi 7 сонголт | Сонголттой | Ширээний |
| Spark 2560 | 1,850 Mbps | 1GbE / 10GbE SFP+ | Wi-Fi 7 сонголт | Байхгүй | Ширээний |
| Spark 2570 | 2,500 Mbps | 1GbE / 10GbE SFP+ | Wi-Fi 7 сонголт | Сонголттой | Ширээний |
| Spark 2580 | 3,200 Mbps | 1 / 2.5 / 10GbE | Байхгүй | Байхгүй | Хагас rack |
| Spark 2590 | 5,500 Mbps | 1 / 2.5 / 10GbE | Байхгүй | Байхгүй | 1RU rack |
Spark 2530 · 750 Mbps
- Wi-Fi
- Wi-Fi 7 сонголттой
- Үүрэн холбоо
- Суурилуулсан 5G байхгүй
- Хийц
- Ширээний
6 × 1GbE RJ45 LAN; 1 × 1GbE RJ45/SFP WAN; 1 × 1GbE RJ45/SFP DMZ
Spark 2550 · 1,000 Mbps
- Wi-Fi
- Wi-Fi 7 сонголттой
- Үүрэн холбоо
- 5G сонголттой
- Хийц
- Ширээний
6 × 1GbE RJ45 LAN; 1 × 1GbE RJ45/SFP WAN; 1 × 1GbE RJ45/SFP DMZ
Spark 2560 · 1,850 Mbps
- Wi-Fi
- Wi-Fi 7 сонголттой
- Үүрэн холбоо
- Суурилуулсан 5G байхгүй
- Хийц
- Ширээний
8 × 1GbE RJ45 LAN; 2 × 10GbE SFP+ LAN/WAN; 1 × 1GbE RJ45 WAN; 1 × 1GbE SFP DMZ
Spark 2570 · 2,500 Mbps
- Wi-Fi
- Wi-Fi 7 сонголттой
- Үүрэн холбоо
- 5G сонголттой
- Хийц
- Ширээний
8 × 1GbE RJ45 LAN; 2 × 10GbE SFP+ LAN/WAN; 1 × 1GbE RJ45 WAN; 1 × 1GbE SFP DMZ
Spark 2580 · 3,200 Mbps
- Wi-Fi
- Зөвхөн утастай
- Үүрэн холбоо
- Суурилуулсан 5G байхгүй
- Хийц
- Хагас rack
8 × 1GbE RJ45 LAN; 2 × 2.5GbE RJ45 LAN; 1 × 10GbE RJ45/SFP+ WAN; 1 × 10GbE RJ45/SFP+ DMZ
Spark 2590 · 5,500 Mbps
- Wi-Fi
- Зөвхөн утастай
- Үүрэн холбоо
- Суурилуулсан 5G байхгүй
- Хийц
- 1RU rack
16 × 1GbE RJ45 LAN; 2 × 2.5GbE RJ45 LAN; 4 × 10GbE SFP+ LAN; 8 × 1GbE SFP LAN; 1 × 1GbE RJ45/SFP WAN; 1 × 1GbE RJ45/SFP DMZ
Техникийн дэлгэрэнгүй үзэх
Spark 2570
- Портын бүтэц
- 8 × 1GbE RJ45 LAN; 2 × 10GbE SFP+ LAN/WAN; 1 × 1GbE RJ45 WAN; 1 × 1GbE SFP DMZ
- Wi-Fi хувилбарын зурвас
- 4×4 • 2.4 / 5 / 6 GHz
- NGFW / IPS throughput
- 5,000 / 6,900 Mbps
LAN портыг шаардлагатай үед WAN болгон ашиглаж болно. RJ45/SFP болон RJ45/SFP+ нь хосолсон интерфэйс; хоёр тусдаа зэрэг ашиглах порт гэж тооцохгүй.
Гүйцэтгэлийн эх сурвалж: Check Point Spark 2500 datasheet, 2026.07.22, х. 5–6. Threat Prevention хэмжилтэд Firewall, Application Control, URL Filtering, IPS, Anti-Virus, Anti-Bot, SandBlast болон лог багтсан. Бодит хурд нь урсгал, тохиргоо, inspection болон ачааллаас хамаарна.
Үзүүлэлт ба эх сурвалжийн тайлбар
2026.10.09-нд шалгав. SMB маркетингийн хуудасны 2560 / 2570 / 2580 загварын Threat Prevention нь 1,500 / 2,600 / 3,250 Mbps гэж байсан. Энэ хуудас хамгийн шинэ татаж авсан 2026.07.22 datasheet-ийн 1,850 / 2,500 / 3,200 Mbps утгыг ашигласан. 2530 / 2550-ийн портын бүтэц мөн datasheet-ийн дагуу. Загварын хийц, сонголтыг албан ёсны бүтээгдэхүүний хуудас болон datasheet-ээр тулгав.
Аль загвар тохирохоо
мэдэхгүй байна уу?
Дөрвөн асуултаар авч үзэх загварынхаа хүрээг нарийсгаарай.
Энэ нь үйлдвэрлэгчийн sizing тооцоолуур биш. Хэрэглэгчийн тоо, урсгал, VPN хэрэглээ, хамгаалалтын тохиргоо, сүлжээний архитектур болон өсөлтөөс хамааран эцсийн сонголт өөрчлөгдөнө.
Авч үзэх Spark загварууд
Зөвлөмж нь урьдчилсан. Гэрээт хурдыг throughput үзүүлэлттэй шууд тэнцүүлж sizing хийхгүй; HTTPS inspection, VPN болон оргил ачааллыг тусад нь үнэлнэ.
Таны ажлын орчинд
тохирсон хамгаалалт.
Оффис
Ажилтны төхөөрөмж, сервер, зочны Wi-Fi-ийн хандалтыг ялгаж, клауд хэрэглээ болон алсын ажилтны VPN-ийг нэг бодлогоор удирдах боломжтой.
Эдгээр нь шийдэл төлөвлөх жишээ. Сегментчилэлд VLAN, switch болон хандалтын зөв бодлого шаардлагатай.
Оффисоос гадуур ч
аюулгүй холбогдоно.
Remote Access VPN нь зөвшөөрөгдсөн ажилтныг байгууллагын нөөцтэй шифрлэгдсэн туннелиэр холбоно. Site-to-Site VPN-ээр салбарын сүлжээг холбож болно.
Хэрэглэгчийн эрх, баталгаажуулалт болон VPN хандалтыг байгууллагын бодлогод нийцүүлэн тохируулна.
Том боломж.
Өдөр тутамд ойлгомжтой.
Олон давхар хамгаалалт.
NGFW болон Threat Prevention-ийг жижиг, дунд байгууллагын сүлжээнд нэгтгэнэ.
Хялбар удирдлага.
Локал Web UI, Spark Management, Smart-1 Cloud эсвэл Management Server-ийн сонголттой.
Орчин үеийн холболт.
Загвараас хамаарсан өндөр хурдны порт, Wi-Fi 7, 5G хувилбар.
IoT-д зориулсан хяналт.
Холбогдсон төхөөрөмжийг таньж, тохирох бодлогыг хэрэгжүүлнэ.
Нөөц холбоосын боломж.
Олон ISP болон SD-WAN-аар холболтын найдвартай байдлыг дэмжинэ.
Өсөлтөд нийцэх сонголт.
Зургаан загварын гүйцэтгэл, порт, хийцийг хэрэгцээндээ тааруулна.
Зөв Firewall.
Зөв архитектур.
Зөв нэвтрүүлэлт.
Төхөөрөмжийн нэрээс эхлэхгүй. Танай сүлжээний бодит хэрэгцээнээс эхэлнэ.
Vertexmon-той сүлжээний үнэлгээ, сонголт, шийдлийн загвар болон нэвтрүүлэлтийн хамрах хүрээгээ ярилцаарай.
-
Сүлжээний орчны үнэлгээ
Хэрэглэгч, төхөөрөмж, урсгал, салбар болон VPN-ийн хэрэгцээг тодруулна.
-
Хүчин чадлын сонголт
Inspection, оргил ачаалал, холболт болон өсөлтийн нөөцийг тооцож загвар сонгоно.
-
Шийдлийн загвар
Сүлжээний бүтэц, сегментчилэл, хамгаалалтын бодлогыг төлөвлөнө.
-
Нэвтрүүлэлт
Төхөөрөмжийг суурилуулж, холболт болон тохиргоог баталгаажуулна.
-
Шилжилтийн төлөвлөгөө
Шаардлагатай үед одоогийн Firewall-аас шилжих үе шатыг төлөвлөнө.
-
Бодлогын тохиргоо
Сүлжээ, аппликэйшн, веб болон VPN-ийн дүрмийг хэрэгцээнд нийцүүлнэ.
-
Техникийн дэмжлэг
Ашиглалтын үеийн тусламж, хяналт болон дэмжлэгийн нөхцөлийг тохиролцоно.
Одоогийн Firewall
хангалттай юу?
Шинэчлэх хэрэгцээгээ таван асуултаар эргэцүүлээрэй.
Энэ нь мэдээллийн зориулалттай веб үнэлгээ. Албан ёсны аюулгүй байдлын аудит биш бөгөөд халдлагад өртсөн эсэхийг тогтоохгүй.
Хариулт нь зөвхөн хэлэлцэх чиглэл санал болгоно. Нэг асуултын хариугаар төхөөрөмжийг солих шаардлага тогтоохгүй.
туршлага.
Хараат бус үнэлгээ.
Check Point — Leader
2025 оны Gartner® Magic Quadrant™ for Hybrid Mesh Firewalls тайланд Check Point-ийг Leader ангилалд үнэлснийг Check Point нийтэлсэн.
Энэ нь Check Point-ийн үйлдвэрлэгчийн үнэлгээ; Spark-ийн загвар бүрийн тусдаа баталгаажуулалт биш. Gartner нь аль нэг үйлдвэрлэгч, бүтээгдэхүүнийг худалдан авахыг зөвлөдөггүй.
Үйлдвэрлэгчийн мэдээллийг үзэхАлбан ёсны эх сурвалжууд
- Check Point Small Business Firewall / Spark — бүтээгдэхүүний гол боломж, загвар, benchmark.
- Spark 2500 Firewalls datasheet — 2026.07.22 шинэчлэлт, х. 2–6.
- R82 Threat Prevention — IPS, Anti-Virus, Anti-Bot, Threat Emulation.
- R82 Application Control / URL Filtering — хандалтын бодлого.
- R82 IoT Protect — төхөөрөмж таних, бодлого хэрэгжүүлэх.
- R82 VPN — Remote Access болон Site-to-Site.
- R82 SSL Inspection — шифрлэгдсэн урсгалын шалгалт.
Мэдээллийг 2026.10.09-нд албан ёсны эх сурвалжуудаар шалгав. Захиалгын үед SKU, программын хувилбар, лиценз болон бүс нутгийн холболтын боломжийг дахин нягтална.
Бизнесээ өргөжүүл.
Сүлжээгээ хамгаал.
Таны одоогийн сүлжээг үнэлж, тохирох Check Point Spark
загвар болон хамгаалалтын тохиргоог сонгоход тусалъя.