Network Access Management
Хэрэглэгч, төхөөрөмж бүрийн сүлжээний хандалтыг Zero Trust зарчмаар удирдах NAC шийдэл.
Network Access Management
Хэрэглэгч, төхөөрөмж бүрийн сүлжээний хандалтыг Zero Trust зарчмаар удирдах NAC шийдэл.
Сүлжээний хандалтын хяналт (NAC)
Хэрэглэгч, төхөөрөмж бүрт зөвхөн шаардлагатай нөөцөд нь хандах эрх олгож, байгууллагын сүлжээг Zero Trust зарчмаар хамгаална.
NAC гэж юу вэ?
Network Access Control (NAC) нь IT-ийн тогтоосон дүрэм, бодлогод үндэслэн хэрэглэгч болон төхөөрөмжийн сүлжээ, дижитал нөөцөд нэвтрэх эрхийг зөвшөөрөх эсвэл хязгаарлах хамгаалалтын шийдэл юм. Физик орчны нэвтрэх карт, цоожтой адил NAC нь зөвшөөрөлгүй этгээдийг сүлжээний нөөцөд хүрэхээс хамгаална.
Байгууллагад өгөх үнэ цэнэ
- Аюулгүй байдал: Зөвшөөрөлтэй хэрэглэгч, төхөөрөмж л сүлжээ болон нөөцөд хандана. Сэжигтэй хандалтыг илрүүлж, шалгах хүртэл нь хориглох боломжтой.
- Нууцлал: Мэдрэмтгий өгөгдөлд хэн, ямар төхөөрөмжөөр, хэзээ, хэрхэн хандахыг нарийвчлан удирдана.
- Нийцэл: Хандалтыг хязгаарлаж, урсгалыг тусгаарлан, аудитын лог ба тайлангаар зохицуулалтын шаардлагыг дэмжинэ.
NAC хэрхэн ажилладаг вэ?
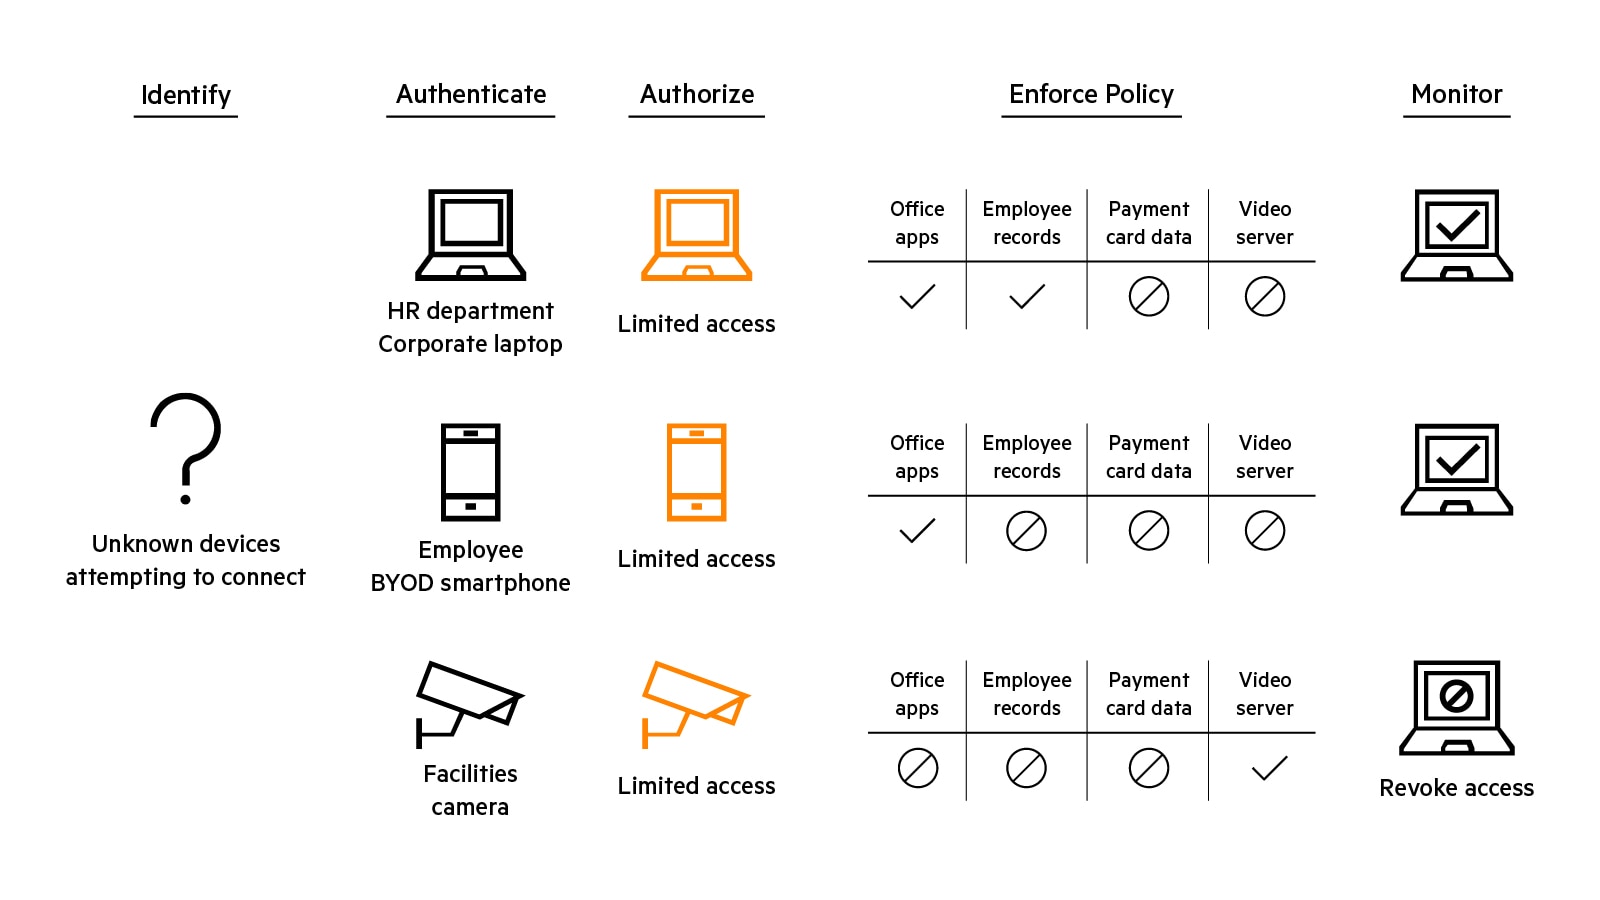
NAC нь хэрэглэгч, төхөөрөмж бүрийн үүрэг, төхөөрөмжийн төрөл, таних арга, хамгаалалтын төлөв, байршил, цагийн нөхцөлд тулгуурлан шийдвэр гаргадаг. Ингэснээр тухайн субъектэд яг шаардлагатай нөөцөд л хандах хамгийн бага эрхийн зарчим хэрэгжинэ.
- Сүлжээнд холбогдсон хэрэглэгч, төхөөрөмжийг илрүүлж ангилна.
- Хэрэглэгч, төхөөрөмж жинхэнэ эсэхийг баталгаажуулна.
- Үүрэг, төхөөрөмж болон нөхцөлд суурилсан бодлого сонгоно.
- Бодлогын дагуу хандалтыг зөвшөөрөх, хязгаарлах эсвэл цуцална.
Үндсэн боломжууд
| Боломж | Байгууллагад өгөх үнэ цэнэ |
|---|---|
| Харагдац | Сүлжээнд холбогдсон хэрэглэгч, төхөөрөмжийг тогтмол таньж, ангилна. |
| Баталгаажуулалт | Хэрэглэгч, төхөөрөмж жинхэнэ эсэхийг найдвартай шалгана. |
| Бодлого | Үүрэг, төхөөрөмжийн төлөв болон нөхцөлд суурилсан нарийвчилсан дүрэм үүсгэнэ. |
| Хэрэгжилт | Зөвшөөрөх, татгалзах, цуцлах шийдвэрийг бодлогын дагуу хэрэгжүүлнэ. |
Бодит хэрэглээний жишээ
- Зочин ба түр ажилтан: Хугацаатай, өөрөө бүртгүүлэх боломжтой зочны хандалт.
- BYOD: Ажилтны хувийн гар утас, зөөврийн төхөөрөмжийг удирдамжтайгаар аюулгүй холбох.
- Endpoint security: Төхөөрөмжийн хамгаалалтын шаардлага хангагдсан эсэхийг холбогдохоос нь өмнө үнэлэх.
- IoT ба утастай төхөөрөмж: Принтер, VoIP утас, мэдрэгч зэрэг төхөөрөмжийг илрүүлж, үүрэгт суурилсан хандалт олгох.
- Үүлэн орчин: Cloud identity store-той уялдсан onboarding болон үүрэгт суурилсан бодлого.
Эх сурвалж: HPE Aruba Networking-ийн “What is NAC (Network Access Control)?” нийтлэлээс боловсруулсан.
Дэлгэрэнгүй тайлбарDetailed information詳細情報Informations détailléesDetaillierte Informationen
Сүлжээний хандалтын хяналт (NAC)
Хэрэглэгч, төхөөрөмж бүрт зөвхөн шаардлагатай нөөцөд нь хандах эрх олгож, байгууллагын сүлжээг Zero Trust зарчмаар хамгаална.
NAC гэж юу вэ?
Network Access Control (NAC) нь IT-ийн тогтоосон дүрэм, бодлогод үндэслэн хэрэглэгч болон төхөөрөмжийн сүлжээ, дижитал нөөцөд нэвтрэх эрхийг зөвшөөрөх эсвэл хязгаарлах хамгаалалтын шийдэл юм. Физик орчны нэвтрэх карт, цоожтой адил NAC нь зөвшөөрөлгүй этгээдийг сүлжээний нөөцөд хүрэхээс хамгаална.
Байгууллагад өгөх үнэ цэнэ
- Аюулгүй байдал: Зөвшөөрөлтэй хэрэглэгч, төхөөрөмж л сүлжээ болон нөөцөд хандана. Сэжигтэй хандалтыг илрүүлж, шалгах хүртэл нь хориглох боломжтой.
- Нууцлал: Мэдрэмтгий өгөгдөлд хэн, ямар төхөөрөмжөөр, хэзээ, хэрхэн хандахыг нарийвчлан удирдана.
- Нийцэл: Хандалтыг хязгаарлаж, урсгалыг тусгаарлан, аудитын лог ба тайлангаар зохицуулалтын шаардлагыг дэмжинэ.
NAC хэрхэн ажилладаг вэ?
NAC нь хэрэглэгч, төхөөрөмж бүрийн үүрэг, төхөөрөмжийн төрөл, таних арга, хамгаалалтын төлөв, байршил, цагийн нөхцөлд тулгуурлан шийдвэр гаргадаг. Ингэснээр тухайн субъектэд яг шаардлагатай нөөцөд л хандах хамгийн бага эрхийн зарчим хэрэгжинэ.
- Сүлжээнд холбогдсон хэрэглэгч, төхөөрөмжийг илрүүлж ангилна.
- Хэрэглэгч, төхөөрөмж жинхэнэ эсэхийг баталгаажуулна.
- Үүрэг, төхөөрөмж болон нөхцөлд суурилсан бодлого сонгоно.
- Бодлогын дагуу хандалтыг зөвшөөрөх, хязгаарлах эсвэл цуцална.
Үндсэн боломжууд
| Боломж | Байгууллагад өгөх үнэ цэнэ |
|---|---|
| Харагдац | Сүлжээнд холбогдсон хэрэглэгч, төхөөрөмжийг тогтмол таньж, ангилна. |
| Баталгаажуулалт | Хэрэглэгч, төхөөрөмж жинхэнэ эсэхийг найдвартай шалгана. |
| Бодлого | Үүрэг, төхөөрөмжийн төлөв болон нөхцөлд суурилсан нарийвчилсан дүрэм үүсгэнэ. |
| Хэрэгжилт | Зөвшөөрөх, татгалзах, цуцлах шийдвэрийг бодлогын дагуу хэрэгжүүлнэ. |
Бодит хэрэглээний жишээ
- Зочин ба түр ажилтан: Хугацаатай, өөрөө бүртгүүлэх боломжтой зочны хандалт.
- BYOD: Ажилтны хувийн гар утас, зөөврийн төхөөрөмжийг удирдамжтайгаар аюулгүй холбох.
- Endpoint security: Төхөөрөмжийн хамгаалалтын шаардлага хангагдсан эсэхийг холбогдохоос нь өмнө үнэлэх.
- IoT ба утастай төхөөрөмж: Принтер, VoIP утас, мэдрэгч зэрэг төхөөрөмжийг илрүүлж, үүрэгт суурилсан хандалт олгох.
- Үүлэн орчин: Cloud identity store-той уялдсан onboarding болон үүрэгт суурилсан бодлого.
Эх сурвалж: HPE Aruba Networking-ийн “What is NAC (Network Access Control)?” нийтлэлээс боловсруулсан.
Network Access Management

Zero Trust зарчмаар хэрэглэгч, төхөөрөмжийн сүлжээний хандалтыг ухаалгаар удирдах шийдэл.
NAC гэж юу вэ?
Network Access Control (NAC) нь IT-ийн тогтоосон дүрэм, бодлогод үндэслэн хэрэглэгч болон төхөөрөмжийн сүлжээ, дижитал нөөцөд нэвтрэх эрхийг зөвшөөрөх эсвэл хязгаарлах хамгаалалтын шийдэл юм. Физик орчны нэвтрэх карт, цоожтой адил NAC нь зөвшөөрөлгүй этгээдийг сүлжээний нөөцөд хүрэхээс хамгаална.
Байгууллагад өгөх үнэ цэнэ
| Аюулгүй байдал Зөвшөөрөлтэй хэрэглэгч, төхөөрөмж л сүлжээ болон нөөцөд хандана. Сэжигтэй хандалтыг илрүүлж, шалгах хүртэл нь хориглоно. |
Нууцлал Мэдрэмтгий өгөгдөлд хэн, ямар төхөөрөмжөөр, хэзээ, хэрхэн хандахыг нарийвчлан удирдана. |
Нийцэл Хандалтыг хязгаарлаж, урсгалыг тусгаарлан, аудитын лог ба тайлангаар шаардлагыг дэмжинэ. |
NAC хэрхэн ажилладаг вэ?
Хэрэглэгч, төхөөрөмжийн үүрэг, төрөл, таних арга, хамгаалалтын төлөв, байршил, цагийн нөхцөлд тулгуурлан хандалтын шийдвэр гаргана.
- Сүлжээнд холбогдсон хэрэглэгч, төхөөрөмжийг илрүүлж ангилна.
- Хэрэглэгч, төхөөрөмж жинхэнэ эсэхийг баталгаажуулна.
- Үүрэг, төхөөрөмж болон нөхцөлд суурилсан бодлого сонгоно.
- Бодлогын дагуу хандалтыг зөвшөөрөх, хязгаарлах эсвэл цуцална.
Үндсэн боломжууд
| Боломж | Байгууллагад өгөх үнэ цэнэ |
|---|---|
| Харагдац | Сүлжээнд холбогдсон хэрэглэгч, төхөөрөмжийг тогтмол таньж, ангилна. |
| Баталгаажуулалт | Хэрэглэгч, төхөөрөмж жинхэнэ эсэхийг найдвартай шалгана. |
| Бодлого | Үүрэг, төхөөрөмжийн төлөв болон нөхцөлд суурилсан нарийвчилсан дүрэм үүсгэнэ. |
| Хэрэгжилт | Зөвшөөрөх, татгалзах, цуцлах шийдвэрийг бодлогын дагуу хэрэгжүүлнэ. |
Бодит хэрэглээний жишээ
- Зочин ба түр ажилтан: Хугацаатай, өөрөө бүртгүүлэх боломжтой зочны хандалт.
- BYOD: Ажилтны хувийн гар утас, зөөврийн төхөөрөмжийг удирдамжтайгаар аюулгүй холбох.
- Endpoint security: Төхөөрөмжийн хамгаалалтын шаардлага хангагдсан эсэхийг холбогдохоос нь өмнө үнэлэх.
- IoT ба утастай төхөөрөмж: Принтер, VoIP утас, мэдрэгч зэрэг төхөөрөмжийг илрүүлж, үүрэгт суурилсан хандалт олгох.
- Үүлэн орчин: Cloud identity store-той уялдсан onboarding болон үүрэгт суурилсан бодлого.