AI-ийн нэвтрэх мэдээлэлд халддаг Aokigahara хортой программыг илрүүлжээ
AI-ийн нэвтрэх мэдээлэлд халддаг Aokigahara хортой программыг илрүүлжээ

AI SECURITY · CHECK POINT RESEARCH
2026 оны 10 дугаар сарын 23 | Эх сурвалж: Check Point Research
Хиймэл оюун ухаанд суурилсан туслах хэрэгслүүд нь байгууллагуудын өдөр тутмын үйл ажиллагаа, тэр дундаа программ хангамж хөгжүүлэлтийн салшгүй хэсэг болжээ. Гэвч эдгээр технологийн хэрэглээ өргөжихийн хэрээр кибер халдагчдын сонирхлыг татах мэдээллийн төрөл ч өөрчлөгдөж эхэлжээ.
Check Point Research (CPR)-ийн судлаачид Aokigahara нэртэй, хэрэглэгчийн мэдээлэл хулгайлах зориулалттай хортой программ буюу infostealer-ийг шинжилж, ChatGPT, Claude, Cursor, GitHub Copilot зэрэг AI хэрэгслийн нэвтрэлтийн мэдээлэл, идэвхтэй session болон тохиргооны файлуудыг цуглуулах боломжтой болохыг тогтоосон байна.
AI үйлчилгээнд нэвтрэх эрх — халдагчдын шинэ бай
Халдагчид зөвхөн банкны мэдээлэл, нууц үг, цахим хэтэвчийг онилохоос гадна хиймэл оюун ухааны үйлчилгээнд нэвтрэх эрхийг ч үнэ цэнтэй бай гэж үзэж байна.
Ялангуяа байгууллагын эх код, cloud дэд бүтэц, хөгжүүлэлтийн системтэй ажилладаг мэргэжилтнүүдийн хувьд AI хэрэгслийн нэвтрэх мэдээлэл алдагдах нь нэг хэрэглэгчийн бүртгэлээс давсан эрсдэл үүсгэх аюултай юм.
Aokigahara гэж юу вэ?
Aokigahara нь халдварласан төхөөрөмжөөс хэрэглэгчийн нэвтрэх мэдээлэл болон бусад эмзэг мэдээллийг цуглуулж, халдагчийн удирддаг серверт дамжуулах зориулалттай хортой программ юм.
Уламжлалт infostealer программуудын нэгэн адил интернэт хөтчид хадгалсан нууц үг, cookie, криптовалютын хэтэвч, цахим шуудангийн программ, password manager, VPN зэрэг үйлчилгээний мэдээллийг онилдог.
Харин Aokigahara-ийн онцлог нь AI application болон программ хөгжүүлэлтийн орчныг тусгайлан онилсон өгөгдөл цуглуулах модультайд оршиж байна.
Судалгаагаар дараах AI хэрэгслүүдтэй холбоотой файлуудыг хайж, цуглуулах боломжтойг тогтоожээ.
Эдгээр хэрэгслийн зарим нь хэрэглэгчийн нэвтрэлтийг баталгаажуулах token, session-ийн мэдээлэл болон тохиргооны файлуудыг төхөөрөмж дээр хадгалдаг. Тухайн мэдээлэлд хүчинтэй нэвтрэх эрх агуулагдаж байвал халдагч нууц үгийг нь мэдэхгүй байсан ч хэрэглэгчийн бүртгэлд нэвтрэх боломж үүсэж болзошгүй.
Анхаарах нь: Онилсон файл бүр нууц мэдээлэл агуулдаг гэсэн үг биш. Эрсдэлийн бодит түвшин нь тухайн программын мэдээлэл хадгалах арга, хулгайлагдсан өгөгдлийн төрөл болон нэвтрэх эрх хүчинтэй эсэхээс хамаарна.
Хортой программ мэдээллийг хэрхэн хулгайлдаг вэ?
Aokigahara нь халдварласан төхөөрөмж дээр ажиллаж эхэлмэгц төрөл бүрийн мэдээллийг тусгай модулиудаар цуглуулдаг.
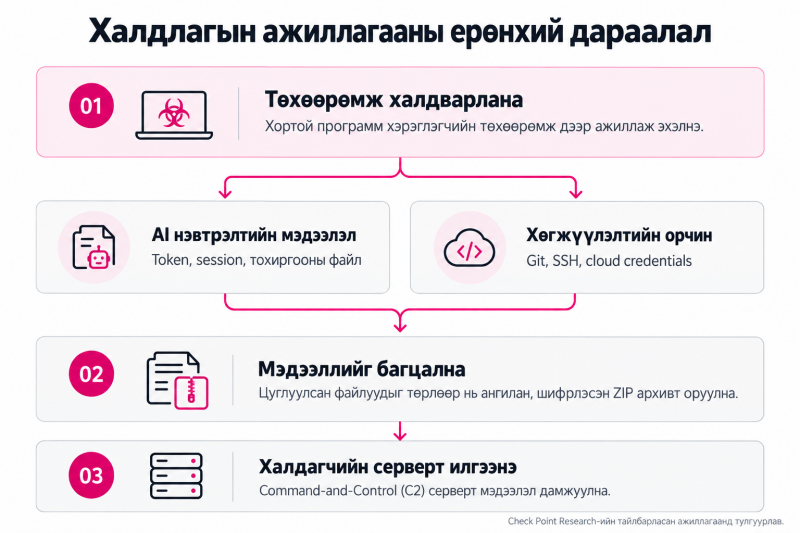
Судлаачдын онцолсноор Aokigahara нь AI session-ийн мэдээллийг бусад өгөгдлөөс тусад нь ангилан хадгалдаг. Энэ нь AI үйлчилгээнд нэвтрэх мэдээллийг санамсаргүй цуглуулж байгаа бус, зориуд онилсон болохыг харуулах нэг чухал баримт юм.
Яагаад AI хэрэгслүүд халдагчдын бай болж байна вэ?
Өмнө нь мэдээлэл хулгайлах хортой программуудын гол бай нь хөтчийн нууц үг, банкны мэдээлэл, криптовалютын хэтэвч зэрэг байв. Харин AI технологи байгууллагын үйл ажиллагаанд гүнзгий нэвтрэхийн хэрээр хэрэглэгчдийн AI бүртгэлд хадгалагдаж буй мэдээлэл үнэ цэнтэй болж байна.
Өнөөдөр программ хөгжүүлэгчид AI туслахуудад эх кодоо тайлбарлуулах, алдаа засуулах, хөгжүүлэлтийн баримт бичиг боловсруулах зэрэг даалгавар өгдөг. Байгууллагын бусад ажилтнууд гэрээ, тайлан, дотоод баримт бичиг болон бизнесийн мэдээлэл боловсруулахад эдгээр хэрэгслийг ашиглаж байна.
Хэрэв халдагч хүчинтэй session token эсвэл нэвтрэх мэдээлэл олж авбал тухайн үйлчилгээнд хадгалагдаж, бүртгэлээр дамжуулан үзэх боломжтой дараах мэдээлэл эрсдэлд орж болзошгүй.
- Хэрэглэгчийн AI туслахтай хийсэн хувийн болон ажлын харилцан ярианы түүх
- AI үйлчилгээнд оруулсан программын эх код, хөгжүүлэлтийн мэдээлэл
- Байгууллагын нууц баримт бичиг, бизнесийн эмзэг мэдээлэл
- Төлбөртэй AI үйлчилгээний зөвшөөрөлгүй хэрэглээ
Мөн хулгайлагдсан нэвтрэх эрхийг бусдад худалдах, мэдээллийг ашиглан мөнгө нэхэх зэрэг эрсдэл үүсэх боломжтой.
Судалгааны хязгаар: Check Point Research нь Aokigahara-ийн операторууд хулгайлсан AI бүртгэлийн мэдээллийг бодитоор ашигласан, худалдсан эсвэл барьцаалан мөнгө нэхсэн тохиолдлыг баталгаажуулаагүй байна. Судалгаагаар эдгээр мэдээллийг цуглуулах чадвар болон тэдгээрийг алдсанаар үүсэж болох эрсдэлийг тогтоосон гэсэн үг юм.
AI хэрэгслийн бүртгэлээс цааш: Git, SSH болон cloud орчин ч эрсдэлд оржээ
Aokigahara-ийн шинжилгээнээс гарсан өөр нэг чухал дүгнэлт нь хортой программ зөвхөн AI хэрэгслийн нэвтрэх мэдээллээр хязгаарлагдахгүй байгаа явдал юм.
Тус программ нь хөгжүүлэгчдийн ашигладаг систем, үйлчилгээний нэвтрэх мэдээллийг давхар цуглуулах чадвартай. Үүнд Git credential, SSH private key агуулж болзошгүй файлууд, мөн AWS, Microsoft Azure, Google Cloud орчны нэвтрэх мэдээлэл болон тохиргооны файлууд багтжээ.
Энэ нь байгууллагын хувьд илүү өргөн хүрээний эрсдэл үүсгэж байна.
Жишээлбэл, программ хөгжүүлэгчийн компьютер халдварласан тохиолдолд зөвхөн ChatGPT эсвэл Cursor-ийн нэвтрэх мэдээлэл төдийгүй программын эх код хадгалдаг repository болон cloud дэд бүтцэд нэвтрэхэд ашигладаг мэдээлэл алдагдаж болзошгүй.
Гэхдээ Check Point Research-ийн судалгаагаар AI болон хөгжүүлэлтийн мэдээлэл цуглуулах модулиуд тусдаа ажилладаг. Иймээс халдагчид эдгээр мэдээллийг зориуд нэгтгэн, дараалсан халдлага хийхээр төлөвлөсөн гэж шууд дүгнэх үндэслэл одоогоор байхгүй.
Харин нэг төхөөрөмж дээр AI хэрэгсэл, хөгжүүлэлтийн орчин, cloud үйлчилгээний нэвтрэх мэдээлэл зэрэг хадгалагдаж байвал тухайн төхөөрөмж халдварлах үед олон системийн аюулгүй байдал зэрэг эрсдэлд орох боломжтойг судалгаа сануулж байна.
Байгууллагууд ямар арга хэмжээ авах шаардлагатай вэ?
Судлаачдын үзэж байгаагаар байгууллагууд AI хэрэгслийн аюулгүй байдлыг зөвхөн хэрэглэгч ямар мэдээлэл оруулж байгаагаар хязгаарлан авч үзэх нь хангалтгүй болжээ.
AI үйлчилгээнд нэвтрэх эрх, authentication token, session-ийн мэдээлэл болон тэдгээрийг хадгалдаг төхөөрөмжийн хамгаалалтыг цогцоор нь авч үзэх шаардлагатай.
Үүний тулд байгууллагууд дараах чиглэлд анхаарахыг Check Point Research зөвлөсөн байна.
01
AI хэрэгслийн нэвтрэх мэдээллийг хамгаалах
Authentication token, session болон холбогдох файлуудыг байгууллагын бусад эмзэг нэвтрэх мэдээлэлтэй ижил түвшинд хамгаалах.
02
AI үйлчилгээнд оруулах мэдээллийг хянах
Программын эх код, байгууллагын дотоод баримт бичиг, нууц мэдээллийг AI үйлчилгээнд ашиглахтай холбоотой тодорхой бодлого хэрэгжүүлэх.
03
Хөгжүүлэгчдийн төхөөрөмжийн хамгаалалтыг сайжруулах
Git credential, SSH key, cloud үйлчилгээний нэвтрэх мэдээллийг хамгаалж, шаардлагагүйгээр төхөөрөмж дээр хадгалахаас зайлсхийх.
04
Infostealer төрлийн халдлагыг илрүүлэх хяналтыг хэрэгжүүлэх
Endpoint төхөөрөмжүүдэд мэдээлэл хулгайлах хортой программын шинж тэмдгийг илрүүлэх хамгаалалт, мониторинг ашиглах.
05
Төхөөрөмж халдварласан үед AI нэвтрэлтийн мэдээллийг давхар шалгах
Халдлагын дараах шалгалтад browser, cloud болон хөгжүүлэлтийн системийн нэвтрэх эрхээс гадна AI хэрэгслийн идэвхтэй session-уудыг хамруулах.
AI нэвтрэх эрх кибер халдлагын шинэ бай болж байна
Aokigahara-ийн илрүүлэлт нь хиймэл оюун ухааны хэрэглээ нэмэгдэхийн хэрээр кибер аюулгүй байдлын хамгаалах шаардлагатай хүрээ хэрхэн тэлж байгааг харууллаа.
Байгууллагууд AI хэрэгсэлд ямар мэдээлэл оруулж болох, тэдгээрийг хэрхэн аюулгүй ашиглах тухай бодлого хэрэгжүүлэхэд анхаардаг. Гэвч AI үйлчилгээнд нэвтрэх эрхийг хамгаалах асуудал үүнтэй адил чухал болж байна.
Учир нь AI туслахууд программын эх код, байгууллагын баримт бичиг, дотоод системтэй улам нягт уялдаж байгаа тул тэдгээрийн нэвтрэх мэдээлэл алдагдах нь бусад системийн аюулгүй байдалд ч нөлөөлөх эрсдэлтэй.
Check Point Research-ийн судалгааны гол дүгнэлт нь AI хэрэгслийн authentication token болон session-ийн мэдээллийг browser-ийн нэвтрэх эрх, cloud credential, хөгжүүлэгчдийн SSH key зэрэгтэй адил хамгаалах шаардлагатай болсон явдал юм.
Aokigahara нь AI технологийг шууд эвдэж, хиймэл оюун ухааны загварт халдаж буй хэрэг биш. Харин AI үйлчилгээг ашиглаж буй хүний төхөөрөмж дээр хадгалагдсан нэвтрэх мэдээллийг онилж байгаа нь энэ төрлийн халдлагын гол онцлог юм.
Ийнхүү AI технологи ажлын байрны өдөр тутмын хэрэглээнд нэвтрэхийн хэрээр түүнийг ашиглахад шаардагдах нэвтрэх эрх, session болон хөгжүүлэлтийн орчны мэдээлэл кибер халдагчдын хувьд шинэ бай болж байна.
Мэдээллийн аюулгүй байдлын шийдлийг нэвтрүүлэгч Вертексмон компани.
.png)
Бидэнтэй холбогдох
Байгууллагынхаа мэдээллийн аюулгүй байдлын хамгаалалтын талаар дэлгэрэнгүй мэдээлэл, мэргэжлийн зөвлөгөө аваарай.
Вертексмон ХХК
7575-0700 · 9550-1144
sales@ict-mall.mn
Улаанбаатар хот, Чингэлтэй дүүрэг, 5-р хороо, MN Tower, 17 давхар